Se ha detectado una vulnerabilidad en APT que le permite reemplazar un paquete descargable
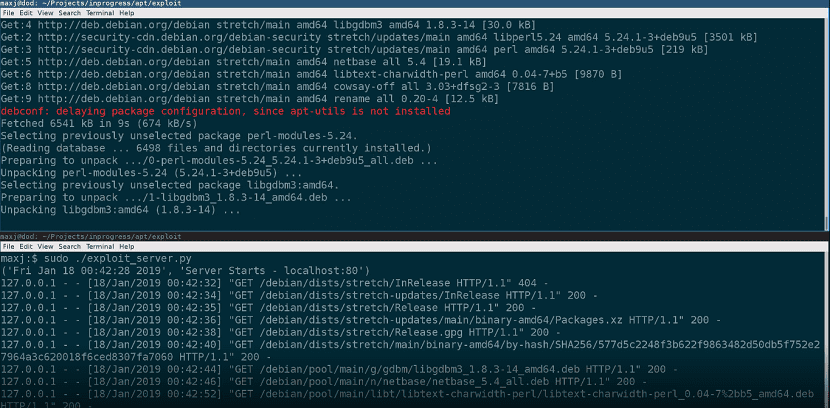
Se ha identificado una vulnerabilidad en el administrador de paquetes de APT (CVE-2019-3462), que permite a un atacante iniciar una falsificación del paquete instalado si el atacante tiene el control del espejo del repositorio o puede interrumpir el tráfico de tránsito entre el usuario y el repos
from Pocket http://bit.ly/2HuDBd6
via IFTTT

